
Google и ее партнеры отключили инфраструктуру ботнета XCPE, к которому были подключены более 1,3 млн устройств, преимущественно Android TV-приставок. По данным Google, вредоносное ПО в прошивку устройств намеренно встраивал производитель Videostrong Technology.
Компания продавала другим операторам доступ к устройствам. Их использовали для накрутки рекламы, передачи трафика через резидентские прокси и установки другого вредоносного ПО.
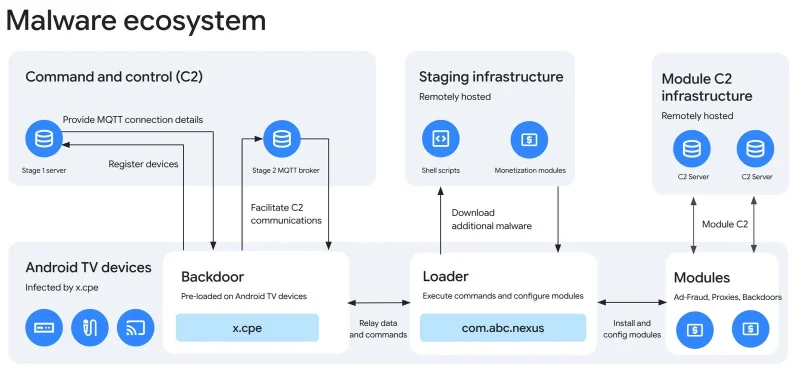
Для рекламного мошенничества применялись модули Fission и HiddenView. Fission регистрировал поддельные показы, даже если объявления не отображались. HiddenView открывал сайты в скрытых окнах и имитировал действия пользователей: клики, прокрутку страниц и просмотр видео.
На устройствах также обнаружили прокси-модули AppSalt от Honeygain, принадлежащей Oxylabs, Popanet от NetNut и Traffmonetizer. Они позволяли передавать трафик через интернет-соединения владельцев приставок без их согласия.
Бэкдор находился в системном разделе прошивки и мог автоматически восстанавливаться после удаления при перезагрузке. Он позволял отключать проверку приложений Google Play Protect, удаленно устанавливать приложения, выполнять команды, делать скриншоты и получать данные с устройств, включая сведения об аккаунтах.
Приставки продавались под разными брендами. По данным Google, чтобы обойти ее проверки безопасности, Videostrong загружала вредоносный код после первого запуска устройств.
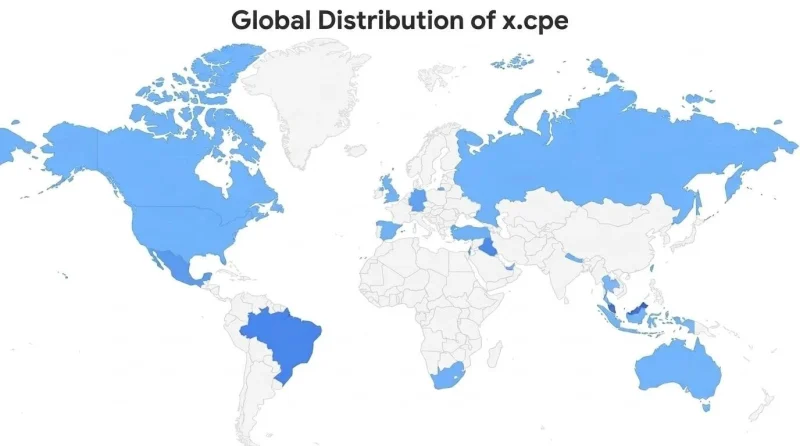
Google добилась отключения серверов управления XCPE и блокировки доменов, которые использовали более десятка семейств вредоносного ПО. По оценке компании, это должно лишить злоумышленников доступа как минимум к 10 млн других зараженных устройств.
Google также прекратила сотрудничество с Videostrong. Компании и связанным с ней структурам запретили выпускать и продавать сертифицированные Android-устройства, а также поставлять программное обеспечение другим сертифицированным производителям.
Комментариев пока нет. Начните обсуждение.