
DebugBear рекомендовал клиентам удалить скрипт Real User Monitoring для отслеживания Core Web Vitals после инцидента безопасности. Предупреждение от 29 октября касается владельцев сайтов, использующих этот скрипт.
Компания сообщила, что злоумышленники получили доступ к её DNS-записям через регистратора домена. По предварительным результатам расследования, атака была направлена на сайт одного клиента; признаков компрометации внутренних систем DebugBear компания не обнаружила.
В том же обновлении DebugBear сообщил, что не может получать письма, отправленные на его домен. Клиентам предложили следить за сообщениями компании в X.
Атака на пользователей Polymarket
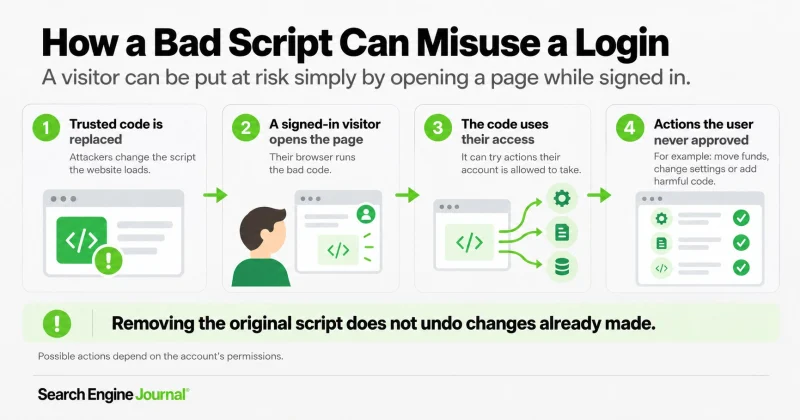
Специалисты Hudson Rock обнаружили 29 октября вредоносный JavaScript по адресу скрипта DebugBear, который использовал Polymarket. Код искал торговый клиент, доступный в браузере авторизованного пользователя.
В отчёте от 30 октября Polymarket подтвердил, что скрипт продавал позиции и переводил средства из кошельков некоторых пользователей. Он использовал доступ уже авторизованного посетителя и не нуждался в его пароле.
Обнаруженный код был нацелен на торговые аккаунты Polymarket. Другие ценные для атакующих сайты также могли стать целью, но пока неясно, получили ли вредоносный код другие клиенты DebugBear.
Что рекомендуется владельцам сайтов
Командам разработки и безопасности следует немедленно удалить скрипт DebugBear Real User Monitoring, проверив шаблоны, плагины и менеджеры тегов. После очистки кеша страниц необходимо убедиться, что скрипт больше не загружается.
Рекомендуется завершить потенциально скомпрометированные сеансы и сбросить пароли, начиная с администраторов и других привилегированных пользователей, открывавших затронутые страницы. Также следует отозвать потенциально раскрытые учётные данные API. Если определить круг затронутых системных пользователей невозможно, сброс стоит распространить шире. Важно проверить, что старые сеансы действительно отклоняются: смена пароля не всегда завершает их.
Командам следует проверить создание аккаунтов, изменения прав, историю менеджера тегов, шаблоны, плагины и внедрённые скрипты, сравнив их с заведомо чистой версией. Нужно выяснить, получили ли атакующие доступ к системам и оставили ли бэкдор. Это рекомендации по проверке, а не подтверждённые случаи у других клиентов.
Для поиска затронутых аккаунтов и несанкционированных изменений рекомендуется изучить журналы за период активности скрипта: необычные входы, новые аккаунты, изменённые файлы и неожиданные транзакции. Поиск можно направить с помощью индикаторов вредоносного кода из анализа The Layman Security. Подозрительную активность следует расследовать, несанкционированный доступ отозвать, а подтверждённые вредоносные изменения отменить.
Если компрометация сайта подтверждена, его рекомендуется изолировать и перевести в режим обслуживания со статической страницей и ответом HTTP 503. Команда безопасности должна очистить сайт или восстановить заведомо чистую резервную копию, а перед возобновлением работы убедиться, что вредоносный код и бэкдоры удалены.
Удаление тега мониторинга предотвращает новые загрузки скрипта, но не отменяет уже совершённые действия и не удаляет код, который атакующие могли оставить ранее.
Комментариев пока нет. Начните обсуждение.